L’adozione di un controllo accessi aziendale automatizzato rappresenta un passo fondamentale per la protezione degli asset aziendali. Tuttavia, molte organizzazioni commettono l’errore di considerare il processo concluso una volta terminata l’installazione dei dispositivi e la configurazione iniziale del sistema. In realtà, la messa in funzione è solo l’inizio: per garantire che l’investimento continui a dare i suoi frutti, è indispensabile focalizzarsi sul monitoraggio software gestione accessi.
Un’installazione statica rischia di diventare rapidamente obsoleta o inefficiente di fronte ai continui mutamenti del contesto aziendale e delle minacce informatiche. Capire come valutare l’efficacia di un software di gestione accessi significa verificare costantemente che l’ecosistema risponda agli standard di sicurezza prefissati, garantisca la piena conformità normativa e offra un reale ritorno sull’investimento (ROI). L’obiettivo di questa guida è analizzare le metriche, le metodologie e gli strumenti necessari per misurare l’affidabilità e ottimizzare le performance del sistema nel lungo periodo.
Perché monitorare l’efficacia di un software di gestione degli accessi
Il monitoraggio costante non è un mero esercizio burocratico, ma una necessità strategica. Una volta operativo, è fondamentale verificare funzionalità di un software gestione accessi per diverse ragioni cruciali:
- Verifica delle autorizzazioni: Assicurarsi che le regole impostate (livelli di accesso, fasce orarie, restrizioni per aree sensibili) siano applicate ed eseguite correttamente dal sistema senza falsi positivi o negativi.
- Conformità normativa e compliance: L’ecosistema deve rispondere rigorosamente alle normative vigenti sulla protezione dei dati (GDPR) e ai recenti decreti in materia di sicurezza delle infrastrutture (come il D.L. 159/2025), oltre che alle policy di sicurezza interne dell’organizzazione.
- Identificazione tempestiva di anomalie: Rilevare immediatamente colli di bottiglia operativi, malfunzionamenti hardware (es. lettori badge difettosi) o veri e propri tentativi di accesso non autorizzati e attacchi informatici.
- Ottimizzazione delle risorse: Analizzare l’uso degli spazi e dei sistemi digitali per ridistribuire il personale di sorveglianza, modificare i flussi di transito o revocare tempestivamente licenze e permessi inutilizzati.
Principali strumenti per il monitoraggio
Per poter monitorare performance di un software di controllo accessi, i moderni sistemi mettono a disposizione una suite di strumenti integrati di analisi avanzata. Se l’azienda opera su più filiali, diventa essenziale dotarsi di strumenti per valutare software gestione accessi multisede, capaci di accentrare i dati in un’unica interfaccia.
I componenti tecnologici irrinunciabili sono:
– Audit Log e registrazione dettagliata
Rappresentano la “scatola nera” del sistema. Registrano in modo inalterabile ogni singolo evento: chi ha effettuato l’accesso, dove, quando e con quale tipo di credenziale, tenendo traccia anche delle modifiche apportate alle configurazioni da parte degli amministratori.
– Dashboard interattive in tempo reale
Pannelli di controllo visivi che offrono ai responsabili della sicurezza una panoramica istantanea dello stato dei varchi, degli utenti presenti in struttura e dei flussi di traffico digitali.
– Reportistica avanzata
Sistemi capaci di aggregare moli complesse di dati storici per generare report periodici (giornalieri, settimanali o mensili) esportabili e pronti per essere analizzati dai vertici aziendali.
– Alert e notifiche automatiche
Sistemi di messaggistica istantanea (via SMS, email o push su app) che si attivano immediatamente al verificarsi di eventi critici, come una porta forzata o ripetuti tentativi di login falliti su una risorsa cloud.
– L’importanza delle integrazioni
L’efficacia della valutazione software accessi aumenta esponenzialmente se la piattaforma dialoga direttamente con gli altri sistemi aziendali: i gestionali HR (per incrociare presenze e accessi), i sistemi ERP, gli impianti di videosorveglianza (VMS) e le architetture IAM (Identity and Access Management).
Indicatori chiave di performance (KPI)
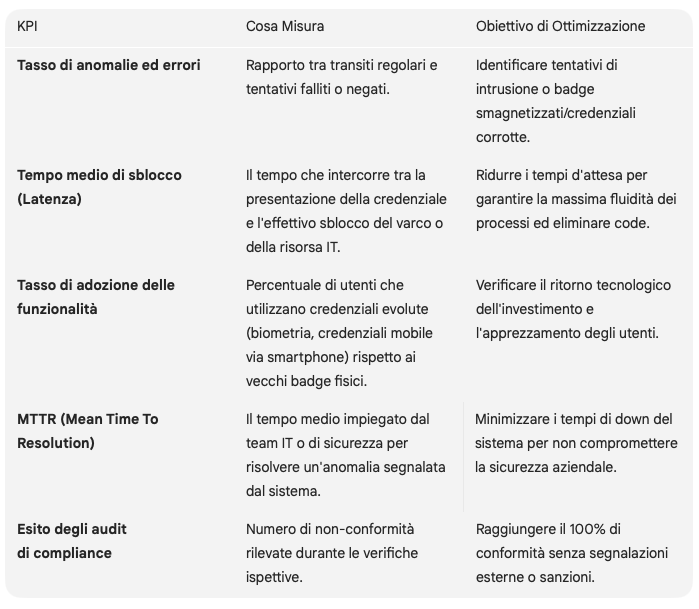
Non si può migliorare ciò che non si misura. Per capire come misurare sicurezza e affidabilità di un software di accessi, è necessario fare riferimento a specifici KPI per monitorare software di gestione accessi.
La tabella seguente riassume gli indicatori di performance di un sistema di access management su cui focalizzare l’attenzione:
Analisi e reportistica
Un buon software gestione accessi con report e analisi permette di automatizzare i flussi informativi per evitare che il controllo rimanga un processo puramente reattivo. Tra le best practice per monitoraggio accessi aziendali, la pianificazione di report automatici e programmati occupa un posto d’onore.
I report fondamentali da programmare includono:
- Report sugli accessi e tentativi falliti: Analisi accurata di quanti e quali utenti hanno ricevuto un diniego di accesso, utile per evidenziare errori di configurazione o tentativi fraudolenti.
- Registro delle modifiche ai privilegi: Monitoraggio accurato di ogni variazione di ruolo, aggiunta di nuovi utenti o estensione temporanea dei permessi, fondamentale per tracciare l’operato degli amministratori di sistema.
- Analisi degli utenti inattivi: Identificazione di account o badge associati a consulenti esterni, ex dipendenti o visitatori che non effettuano accessi da un periodo prolungato (es. oltre 30 giorni), al fine di procedere alla loro immediata revoca.
Tutti i documenti generati devono essere conservati all’interno di archivi digitali sicuri e crittografati, pronti per essere esibiti in caso di verifiche ispettive o audit legali futuri. L’analisi approfondita di questi pattern consente di identificare preventivamente i rischi latenti e ottimizzare di conseguenza le policy di accesso aziendali.
Audit periodici
I dati raccolti dalla reportistica devono essere periodicamente validati attraverso sessioni strutturate. Sfruttare il binomio controllo accessi e audit per valutare efficacia significa pianificare verifiche periodiche focalizzate su tre direttrici:
- Integrità del database: Controllare che non vi siano record duplicati, profili orfani o credenziali attive non associate a persone fisiche realmente censite in azienda.
- Test sul campo dei sistemi di sicurezza: Verificare fisicamente e digitalmente che i sistemi di allarme, le notifiche in tempo reale e i meccanismi di blocco dei varchi scattino esattamente secondo i parametri impostati.
- Verifiche di conformità: Accertarsi che il trattamento dei dati personali (es. la durata della conservazione dei log di transito) sia perfettamente allineato con le prescrizioni del Garante della Privacy.
Nei settori altamente regolamentati (come quello farmaceutico, finanziario, aeroportuale) o nel caso di grandi cantieri industriali, è caldamente raccomandato affiancare agli audit interni delle verifiche condotte da enti terzi e indipendenti, per certificare in modo imparziale l’impenetrabilità e la robustezza del sistema.
Coinvolgimento dei responsabili e feedback
L’efficacia di un software non si misura solo attraverso i log macchina, ma anche tramite l’esperienza d’uso di chi quel sistema lo governa e lo subisce quotidianamente. Per questa ragione, la valutazione deve includere un approccio collaborativo e intertecnologico:
- Tavoli di lavoro interaziendali: Riunire periodicamente i responsabili dei team di Sicurezza (Security Manager), Risorse Umane (HR) e Sistemi Informativi (IT) per analizzare i dati estratti e verificare se il software stia agevolando o ostacolando i flussi di lavoro.
- Raccolta dei feedback degli utenti: Somministrare brevi questionari o raccogliere le segnalazioni dei dipendenti in merito alla facilità d’uso delle credenziali (es. problemi di ricezione del segnale Bluetooth per le credenziali mobile o difficoltà di lettura dei dati biometrici).
- Azioni correttive: Utilizzare il patrimonio informativo raccolto da macchine e persone per implementare aggiornamenti mirati, correggere colli di bottiglia e rimodulare le interfacce utente.
Miglioramenti continui
Il panorama della sicurezza è in costante evoluzione. Un software gestione accessi monitorato con successo deve essere inserito in un ciclo di miglioramento continuo (ciclo PDCA – Plan, Do, Check, Act).
[Analisi dei Dati] ➔ [Applicazione Patch] ➔ [Aggiornamento Policy] ➔ [Predizione dei Rischi]
Questo si traduce nell’applicazione tempestiva di patch di sicurezza rilasciate dai vendor per correggere vulnerabilità intrinseche del codice informatico. Inoltre, comporta l’adeguamento dinamico delle regole di accesso al mutare delle esigenze logistiche (es. apertura di nuovi uffici o introduzione di modelli di lavoro ibridi).
Le soluzioni più all’avanguardia permettono oggi di sfruttare moduli di analytics predittivi. Questi sistemi analizzano lo storico dei transiti e, basandosi su modelli statistici avanzati, riescono ad anticipare potenziali anomalie o picchi di traffico insoliti, permettendo al management di agire prima che il problema si manifesti concretamente.
Conclusione
Garantire la sicurezza aziendale è un processo dinamico che non tollera interruzioni. Sottoporre a monitoraggio costante l’efficacia del software di gestione degli accessi dopo la sua installazione è l’unico modo per assicurare una protezione reale e duratura dei beni tangibili e intangibili dell’organizzazione.
Attraverso l’uso sapiente di audit log, dashboard, reportistiche evolute e la definizione di KPI stringenti, le aziende possono trasformare un semplice strumento di controllo in un asset strategico per l’efficienza e la compliance. Vigilare sulle prestazioni del sistema garantisce che la tecnologia implementata rimanga sempre un passo avanti rispetto alle potenziali minacce, salvaguardando il futuro e la continuità del business.