Nel panorama aziendale contemporaneo, la protezione delle informazioni e la salvaguardia dei beni materiali sono diventate sfide sempre più complesse. La progressiva convergenza tra spazi di lavoro fisici e piattaforme digitali richiede un controllo granulare, dinamico e privo di attriti. In questo contesto, la semplice installazione di barriere all’ingresso non è più sufficiente: una reale sicurezza accessi aziendali si ottiene solo attraverso una governance strategica dei flussi e delle identità.
La gestione di utenti, permessi e credenziali rappresenta il cuore pulsante di qualsiasi ecosistema di protezione moderno. Al centro di questa architettura si collocano due processi informatici distinti ma strettamente interconnessi: l’autenticazione e l’autorizzazione. Insieme, queste procedure determinano in modo univoco e sicuro chi può varcare una soglia fisica o consultare una risorsa informatica. L’obiettivo di questo articolo è analizzare in profondità come gestire autenticazione e autorizzazione in un software di accessi, offrendo una panoramica completa sulle migliori metodologie per strutturare questi processi e massimizzare la protezione dell’organizzazione.
Differenza tra autenticazione e autorizzazione
Per implementare una corretta gestione utenti e permessi in un sistema di access management, è fondamentale fare chiarezza terminologica. Spesso utilizzati come sinonimi nel linguaggio comune, i concetti di autenticazione e autorizzazione svolgono compiti radicalmente diversi all’interno di un sistema informatico.
Comprendere l’esatta differenza tra autenticazione e autorizzazione in software accessi è il primo passo per progettare una policy di sicurezza efficace:
-
Autenticazione (Chi sei?): È il processo di verifica dell’identità di un utente. Il sistema richiede una o più prove digitali per accertarsi che la persona (o il dispositivo) che sta tentando l’accesso sia esattamente chi dichiara di essere. L’autenticazione precede sempre l’autorizzazione.
-
Autorizzazione (Cosa puoi fare?): Una volta confermata l’identità dell’utente, entra in gioco l’autorizzazione. Questo processo determina a quali risorse specifiche (uffici, server, file, applicazioni) l’utente autenticato ha il diritto di accedere e quali azioni può compiere (lettura, scrittura, transito).
Entrambi i processi lavorano in perfetta sinergia. Un’autenticazione impeccabile è del tutto inutile se il sistema concede permessi troppo ampi a chiunque entri; viceversa, regole di autorizzazione rigidissime perdono di valore se il meccanismo di riconoscimento dell’identità è debole e facilmente aggirabile.
Tipologie di autenticazione
L’autenticazione utenti software accessi si evolve continuamente per rispondere a minacce sempre più sofisticate. I moderni sistemi permettono di verificare l’identità sfruttando tre fattori principali: qualcosa che sai (password), qualcosa che hai (badge o smartphone) e qualcosa che sei (biometria).
Le aziende possono implementare diverse modalità di riconoscimento:
-
Password e PIN: Costituiscono il metodo tradizionale più diffuso. Pur essendo economici e semplici da implementare, mostrano forti limiti di sicurezza legati alla debolezza delle chiavi scelte dagli utenti o al rischio di condivisione non autorizzata.
-
Badge fisici e tecnologie RFID: Standard di riferimento per il controllo accessi digitale degli ambienti fisici. Permettono il transito rapido attraverso la semplice prossimità a un lettore, ma espongono al rischio di smarrimento o clonazione.
-
Mobile credentials: Rappresentano l’evoluzione digitale del badge. Sfruttando applicazioni dedicate su smartphone e tecnologie come l’NFC, il Bluetooth o la scansione di codici QR dinamici, offrono un’esperienza utente fluida e sicura, riducendo i costi di gestione dell’hardware plastico.
-
Biometria: I sistemi di autenticazione avanzata per sicurezza accessi utilizzano caratteristiche fisiche univoche dell’individuo, come l’impronta digitale, il riconoscimento facciale o la scansione dell’iride. È la modalità più sicura per impedire lo scambio di credenziali tra utenti.
Il valore dell’Autenticazione Multi-Fattore (MFA)
La vera sicurezza si ottiene tramite la gestione credenziali, password e autenticazione multifattore. L’MFA richiede la combinazione di due o più metodi di natura diversa (ad esempio, l’inserimento di un PIN seguito dalla scansione dell’impronta digitale o dalla ricezione di una notifica push sul telefono). Questo approccio azzera quasi completamente i rischi derivanti dal furto di una singola credenziale.
Tipologie di autorizzazione
Una volta convalidata l’identità, l’autorizzazione utenti access management deve stabilire i confini operativi del soggetto all’interno dell’organizzazione. Per evitare il caos gestionale, un access management software con multi-livello di autorizzazione consente di strutturare le regole seguendo diversi modelli logici:
Role-Based Access Control (RBAC)
È il modello più diffuso per la gestione ordinaria. Un software gestione accessi con controllo ruoli e permessi non assegna i diritti ai singoli individui, ma ai ruoli aziendali (es. “Responsabile Amministrativo”, “Operatore di Cantiere”, “Sviluppatore IT”). Gli utenti ereditano automaticamente i permessi associati al proprio ruolo, semplificando massimamente l’onboarding e il turn-over del personale.
Attribute-Based Access Control (ABAC)
Un approccio più granulare che valuta una serie di attributi contestuali in tempo reale. I permessi vengono concessi incrociando variabili legate all’utente (dipartimento, livello gerarchico), alla risorsa (livello di segretezza del dato) e all’ambiente (la sede specifica da cui ci si connette).
Policy-Based Access Control (PBAC)
Utilizza regole di business esplicite definite dall’azienda per governare scenari complessi. Ad esempio, una policy PBAC può stabilire che un dipendente sia autorizzato ad accedere all’ufficio contabilità solo se è un membro del team finanziario E se il tentativo avviene durante l’orario di lavoro contrattuale.
Accesso temporaneo o limitato
Modello indispensabile per la gestione di soggetti esterni come visitatori, clienti o manutentori. Il software permette di configurare permessi ad hoc dotati di una data e di un’ora di scadenza tassative, oltre le quali la credenziale si disattiva automaticamente senza interventi manuali.
Best practice nella gestione utenti
L’adozione di un software evoluto deve essere accompagnata da rigorose linee guida operative. L’applicazione di precise best practice per autenticazione e autorizzazione utenti consente di mitigare i rischi informatici e logistici prima che si trasformino in incidenti di sicurezza.
Le aziende dovrebbero sempre implementare i seguenti principi:
-
Principio del privilegio minimo (Least Privilege): Configurare i profili in modo che ogni utente abbia accesso esclusivamente alle risorse strettamente necessarie per svolgere le proprie mansioni giornaliere, riducendo la superficie d’attacco potenziale.
-
Attivazione della MFA sui profili critici: Rendere obbligatoria l’autenticazione a più fattori per gli amministratori di sistema, il personale IT e chiunque gestisca dati altamente sensibili.
-
Tracciabilità totale delle modifiche: Ogni singola operazione di inserimento, modifica o revoca di un permesso deve essere registrata e associata all’identità dell’amministratore che l’ha eseguita.
-
Monitoraggio proattivo degli errori: Configurare il sistema per rilevare anomalie strutturali, come tentativi di accesso falliti consecutivi o richieste di sblocco provenienti da aree geografiche distanti in archi di tempo ristretti.
-
Integrazione nativa delle identità: Collegare la gestione utenti software accessi alle sorgenti di verità aziendali (come i sistemi HR o gli Identity Provider informatici), automatizzando la disattivazione istantanea dei permessi in caso di dimissioni del dipendente.
Monitoraggio e audit
Sapere come configurare permessi e ruoli in un software di gestione accessi è solo l’inizio dell’attività di protezione. Un sistema sicuro richiede una supervisione costante che si realizza attraverso il monitoraggio accessi utenti e controllo permessi.
I tre pilastri del monitoraggio continuo includono:
-
Audit Log immutabili: Registri digitali protetti da scrittura che memorizzano ogni evento di autenticazione (riuscito o fallito) e ogni transizione di autorizzazione. Costituiscono la prova legale inattaccabile in caso di ispezioni o incidenti.
-
Reportistica automatica e periodica: Generazione programmata di riepiloghi dettagliati per analizzare l’uso delle credenziali, rintracciare account dormienti o individuare tentativi di forzatura dei varchi.
-
Dashboard in tempo reale: Schermate di controllo centralizzate che consentono ai Security Manager di visualizzare istantaneamente la mappa degli utenti attivi, la tipologia di credenziali utilizzate e l’insorgenza di eventuali allarmi critici.
L’analisi sistematica di questi pattern comportamentali permette ai responsabili della sicurezza di anticipare le minacce e ottimizzare progressivamente le policy d’accesso dell’intera organizzazione.
Integrazione con altri sistemi
Un moderno software gestione accessi non deve operare come un’isola tecnologica, ma integrarsi perfettamente nel tessuto infrastrutturale dell’azienda. La centralizzazione dei processi di autenticazione e autorizzazione offre i massimi benefici quando la piattaforma comunica nativamente con gli altri strumenti aziendali.
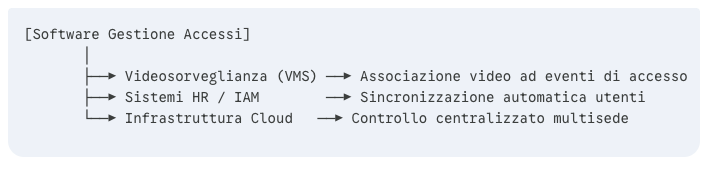
Ad esempio, la connessione con gli impianti di videosorveglianza consente di abbinare automaticamente la clip video del transito al log di autenticazione, verificando visivamente che il possessore del badge corrisponda realmente al titolare. Lato IT, il dialogo costante con i sistemi IAM (Identity and Access Management) permette di sincronizzare in tempo reale le credenziali digitali e fisiche, garantendo la coerenza delle policy di sicurezza. Infine, la compatibilità con architetture cloud e strutture multisede assicura una gestione centralizzata e flessibile dei permessi, consentendo agli amministratori di governare varchi dislocati in diverse aree geografiche da un’unica console web protetta.
Conclusione
La gestione efficiente dei processi di autenticazione e autorizzazione rappresenta la prima e più importante linea di difesa per la salvaguardia di un’organizzazione moderna. Trascurare la precisione con cui si verifica l’identità di un utente o l’accuratezza con cui si assegnano i suoi diritti operativi significa esporre l’azienda a severi rischi finanziari, reputazionali e sanzionatori.
Un access management software di livello enterprise deve porsi l’obiettivo di semplificare questa complessità, garantendo una separazione netta tra i ruoli, metodi di autenticazione solidi basati su logiche multifattoriali, strumenti di audit trasparenti e una perfetta attitudine all’integrazione sistemistica. Implementando questi processi secondo le migliori pratiche di settore, le aziende possono finalmente proteggere le proprie risorse tangibili e intangibili, costruendo un ambiente di lavoro sicuro, efficiente e pienamente conforme alle normative vigenti.